Ciberseguridad para pymes del Camp de Tarragona: señales de riesgo y primeros pasos
Imagina que un proveedor habitual te escribe para decirte que ha cambiado de cuenta bancaria. El correo parece perfecto, con su firma y su tono de siempre. Nadie sospecha, se hace el pago y, tres semanas después, el proveedor reclama la factura. Un ataque así no necesita tecnología compleja. Le basta con encontrar una empresa que no se haya preparado.
122.223
incidentes de ciberseguridad gestionó el INCIBE en 2025, un 26 % más que el año anterior. Además, detectó 237.028 sistemas vulnerables que podían ser explotados por ciberdelincuentes.
Prepararse cuesta mucho menos que recuperarse.
¿Por qué las pymes son un objetivo?
Porque tienen datos valiosos, como clientes, facturas y cuentas, y suelen tener menos recursos para protegerlos que una gran empresa. Según estimaciones recogidas por Expansión, más del 70 % de los ciberataques que afectan a empresas se dirigen a pymes. Y el contexto local no es una excepción: la Agència de Ciberseguretat de Catalunya registró 624 millones de ciberataques detectados en agosto de 2026.
Dato clave
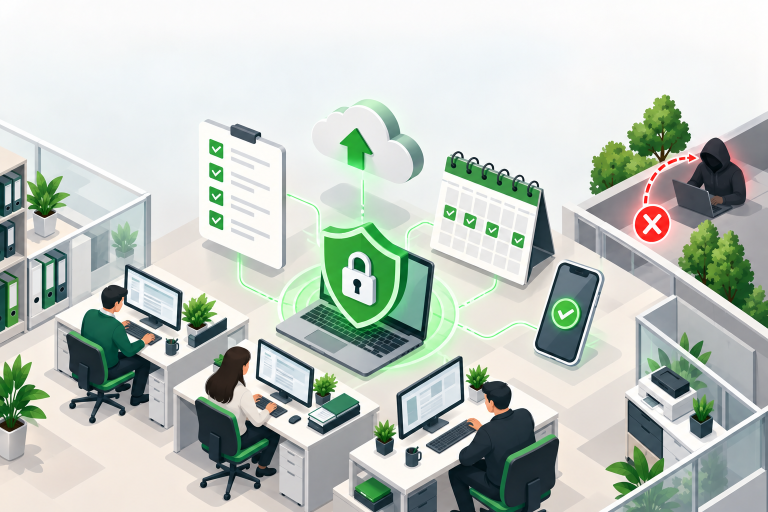
Según Prosegur, el 22,5 % de las brechas de seguridad en España en 2025 involucraron a terceros o proveedores. No basta con protegerse: también hay que vigilar quién tiene acceso a tus sistemas.
Las 8 señales de riesgo de un vistazo
| Señal de riesgo | Qué comprobar | Prioridad |
|---|---|---|
| 1. Nadie sabe qué equipos, programas y cuentas hay | Inventario de equipos, programas y usuarios | Alta |
| 2. No hay doble factor en el correo ni en los accesos remotos | Correo, VPN, facturación y banca | Crítica |
| 3. Equipos, programas y routers sin actualizar | Sistemas operativos y dispositivos de red | Alta |
| 4. Copias de seguridad nunca probadas | Dónde están y si se pueden restaurar | Crítica |
| 5. Contraseñas repetidas o cuentas de administrador de uso diario | Gestión de cuentas y permisos | Alta |
| 6. El equipo no sabe reconocer un correo falso | Formación y procedimiento de verificación | Alta |
| 7. Accesos remotos o de proveedores sin control | Escritorio remoto, VPN y accesos de terceros | Alta |
| 8. Nadie sabe qué hacer si ocurre un incidente | Responsable y plan de actuación | Media |
1. Nadie sabe qué equipos, programas y cuentas hay
No se puede proteger lo que no se conoce. Si no hay una lista de ordenadores, servidores, programas, cuentas de usuario y dispositivos conectados, es imposible saber qué falta por actualizar o quién conserva un acceso que ya no debería tener. Un inventario sencillo, aunque sea una hoja de cálculo, ya marca la diferencia.
2. No hay doble factor en el correo ni en los accesos remotos
Es la medida con mejor relación entre coste y protección. Basta con activarlo en el correo, en la facturación, en el acceso remoto, en el panel del dominio y en la banca online. Si quieres saber cómo hacerlo sin quejas del equipo, consulta nuestro artículo sobre el doble factor de autenticación.
3. Equipos, programas y routers sin actualizar
Los atacantes buscan fallos conocidos que ya tienen solución, pero que nadie ha aplicado. Un ordenador sin actualizar o un router de hace años es una puerta abierta. Activa las actualizaciones automáticas en sistemas y aplicaciones y revisa periódicamente los dispositivos expuestos a internet.
4. Copias de seguridad nunca probadas
Muchas empresas descubren que su copia no funciona justo cuando la necesitan. La regla básica es la 3-2-1: tres copias, en dos soportes distintos y una fuera de la oficina. Y, sobre todo, hay que hacer una prueba de restauración de vez en cuando.
Error crítico
Una copia de seguridad que nunca se ha probado es una apuesta. Comprueba que puedes restaurarla antes de necesitarla.
5. Contraseñas repetidas o cuentas de administrador de uso diario
Si una persona usa la misma contraseña en varios servicios, o trabaja a diario con una cuenta de administrador, un solo fallo se multiplica. Lo recomendable es una cuenta por persona, cuentas de administrador separadas y permisos mínimos: cada uno accede solo a lo que necesita. Además, los portátiles deberían tener el cifrado de disco activado, para que una pérdida sea solo una pérdida de hardware.
6. El equipo no sabe reconocer un correo falso
El phishing fue la técnica predominante en 2025, con 25.133 incidentes gestionados por el INCIBE. Un correo sin faltas de ortografía y con una petición razonable puede engañar a cualquiera. La mejor defensa es combinar formación breve con un procedimiento claro: ante cualquier cambio de datos bancarios o petición urgente de pago, se confirma por un canal que ya se conocía.
7. Accesos remotos o de proveedores sin control
Un escritorio remoto abierto a internet o un proveedor que mantiene un acceso permanente a tus sistemas son vías de entrada frecuentes. Los accesos remotos deben pasar por una VPN y llevar doble factor, y los de terceros deben cerrarse cuando ya no se necesitan.
8. Nadie sabe qué hacer si ocurre un incidente
En los primeros minutos se toman las decisiones que más pesan. Si no hay un responsable ni un plan, cada persona improvisa. Basta con una hoja con quién avisar, qué desconectar y a quién llamar. Para saber más sobre cómo detectar que ya han entrado, consulta nuestro artículo sobre las señales de que tu empresa ha sido hackeada.
Si ya ha pasado algo
Desconecta de la red los equipos afectados sin apagarlos, corta los accesos remotos y no toques las copias hasta confirmar que están limpias. Llama a tu proveedor informático y, si no tienes, al 017 de INCIBE, un servicio gratuito y confidencial.
Plan de 30 días: tus primeros pasos
Un mes para reducir el riesgo
No hace falta hacerlo todo a la vez. Este orden da el mayor efecto con el menor esfuerzo.
- Semana 1: haz el inventario de equipos, programas y cuentas, y activa el doble factor en el correo.
- Semana 2: activa las actualizaciones automáticas y comprueba que las copias existen y están fuera de la oficina.
- Semana 3: revisa permisos y contraseñas, y separa las cuentas de administrador del uso diario.
- Semana 4: haz una formación breve sobre correos falsos, prueba una restauración de copia y escribe el plan de actuación ante incidentes.
¿Cómo puede ayudar Epic Solutions?
Epic Solutions es una empresa informática de Reus que presta servicio a pymes del Camp de Tarragona. Su servicio de mantenimiento incluye monitorización continua 24/7 de servidores y redes para detectar fallos, sobrecargas o amenazas en tiempo real, vigilancia de intrusiones, análisis de vulnerabilidades, filtrado de correo contra phishing y malware, doble factor de autenticación, copias de seguridad automatizadas y soporte técnico remoto y presencial. Antes de proponer nada, el equipo realiza un Diagnóstico IT Básico que revisa la infraestructura, la ciberseguridad y el RGPD, la gestión de la información y las posibilidades de mejora.
¿Cuántas de estas señales reconoces en tu empresa?
Habla con nuestro equipo técnico. Atendemos de lunes a viernes, de 8:00 a 17:00.
Llamar al 977 756 775 Escribir a comercial@epic.esPuedes ampliar información en nuestra guía de mantenimiento informático para empresas.
Preguntas frecuentes
¿Por qué atacan a las pymes?
Porque tienen datos valiosos y suelen tener menos recursos para protegerlos. Según estimaciones recogidas por Expansión, más del 70 % de los ciberataques que afectan a empresas se dirigen a pymes.
¿Cuál es la medida más eficaz para empezar?
Activar el doble factor de autenticación en el correo, el acceso remoto, la facturación y la banca online.
¿Cada cuánto hay que probar las copias de seguridad?
Conviene hacer una prueba de restauración de forma periódica, además de seguir la regla 3-2-1: tres copias, en dos soportes y una fuera de la oficina.
¿Qué hago si ya ha ocurrido un incidente?
Desconecta de la red los equipos afectados sin apagarlos, corta los accesos remotos, no toques las copias hasta confirmar que están limpias y llama a tu proveedor informático o al 017 de INCIBE.
¿Qué es el 017 de INCIBE?
Es un servicio gratuito y confidencial de ayuda en ciberseguridad.
¿Necesita una pyme pequeña un proveedor de mantenimiento informático?
Depende de su dependencia de la tecnología. Cuanto más depende el negocio de los sistemas, más compensa tener monitorización, copias y soporte gestionados por especialistas.