ChatGPT a l’empresa: quines dades no has d’enganxar mai
Una persona d’administració té pressa. Copia el contracte d’un client, l’enganxa a ChatGPT i escriu: «resumeix això i digues-me quines clàusules són rares». Triga vint segons i el resultat és molt bo. El que no ha pensat és on acaba aquest contracte, amb el nom del client, la seva adreça i els imports. La intel·ligència artificial és una gran eina de treball, però necessita regles.
Segons IBM, 2025
La IA «a l’ombra» ja provoca bretxes de seguretat.
20 % de les organitzacions va patir una bretxa per IA a l’ombra, és a dir, eines que els empleats fan servir sense autorització.
37 % és el percentatge que té polítiques per gestionar la IA o detectar-ne l’ús no autoritzat.
No es tracta de prohibir la IA, sinó d’usar-la amb regles clares.
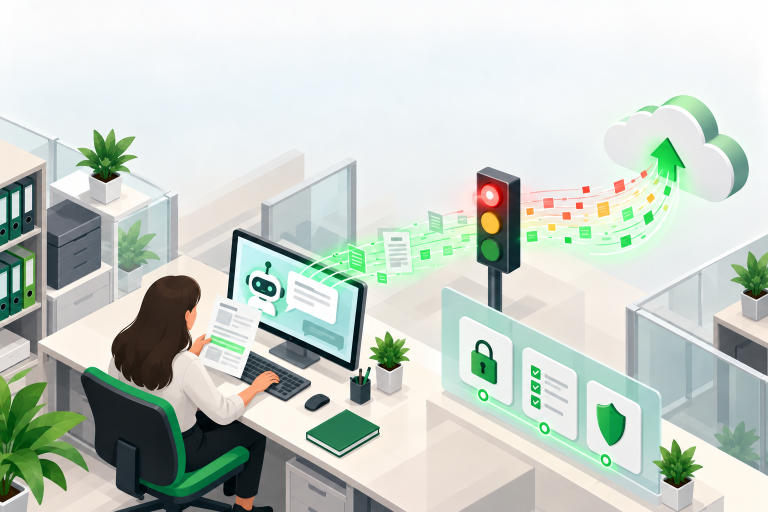
El semàfor de dades: què enganxar i què no
Vermell: mai
- Nom complet, DNI, adreça o telèfon de clients i empleats.
- Dades mèdiques, financeres o de localització.
- Contractes, condicions comercials i ofertes.
- Contrasenyes, claus i accessos.
- Informació confidencial de tercers.
Ambre: amb precaució
- Textos amb dades substituïdes per noms fictiors.
- Documents interns no sensibles, només amb l’eina aprovada per l’empresa.
- Dades agregades que no permeten identificar ningú.
Verd: sí que pots
- Redactar textos genèrics, correus tipus i plantilles.
- Demanar idees, estructures i llistes de comprovació.
- Resumir informació pública.
- Traduir textos sense dades sensibles.
- Aprendre conceptes nous.
L’Agència Espanyola de Protecció de Dades aconsella no compartir dades personals com el nom complet, l’adreça, el telèfon o el DNI, ni informació delicada com dades mèdiques, financeres, contractuals o de localització. En l’àmbit laboral, insisteix a respectar les polítiques de seguretat de cada organització i a no introduir informació interna ni dades d’empleats o clients en eines d’IA.
Una mateixa feina, dues maneres de demanar-la
Malament
«Resumeix aquest contracte de [nom real del client], amb el seu DNI, la seva adreça i tots els imports, i digues-me quines clàusules són rares.»
Bé
«Explica’m quines clàusules de penalització se solen considerar atípiques en un contracte de subministrament entre un Client A i un Proveïdor B.»
Què diu el RGPD?
Enganxar dades personals de clients o empleats en una eina externa equival a compartir-les amb un tercer. Això exigeix una base legal, aplicar el principi de minimització, és a dir, fer servir només les dades imprescindibles, i, si el proveïdor tracta les dades per compte de la teva empresa, un contracte d’encarregat del tractament. A més, si les dades es filtren, pot ser obligatori notificar-ho a l’Agència Espanyola de Protecció de Dades en un termini de 72 hores.
Un error molt comú
Que una eina no entreni amb les teves dades no vol dir que compleixis el RGPD. OpenAI indica que, per defecte, no fa servir per entrenar les dades dels plans Business i Enterprise, però això no substitueix decidir quines dades es comparteixen ni revisar el contracte.
Compte personal o pla d’empresa: què canvia
En els comptes personals de ChatGPT, l’ús de les converses per millorar el model es controla amb l’opció «Millorar el model per a tothom»: si està desactivada, les noves converses no es fan servir per entrenar. També hi ha els xats temporals, que s’eliminen automàticament i no es guarden a la memòria. En els plans Business, Enterprise i similars, les dades de l’àrea de treball no s’utilitzen per entrenar els models per defecte, els administradors controlen quant de temps es conserven i les converses eliminades es retiren dels sistemes en un termini de 30 dies, tret d’obligació legal.
La conclusió pràctica és senzilla: per treballar amb la IA de manera habitual, convé que l’empresa triï una eina, la configuri i la doni a l’equip. Que cada persona faci servir el seu compte personal és just el que s’anomena IA a l’ombra.
Política d’ús d’IA en una pàgina: 6 regles
Com pot ajudar Epic Solutions?
Epic Solutions és una empresa informàtica de Reus que presta servei a pimes del Camp de Tarragona. El seu servei de manteniment inclou mesures per al compliment del RGPD, anàlisi de vulnerabilitats, monitorització contínua 24/7, doble factor d’autenticació i còpies de seguretat automatitzades. Abans de proposar res, l’equip fa un Diagnòstic IT Bàsic que revisa la infraestructura, la ciberseguretat i el RGPD, la gestió de la informació i les possibilitats de millora. Si vols ordenar com es fan servir aquestes eines a la teva empresa, consulta’ns.
Saps quines dades de la teva empresa estan passant per eines d’IA?
Parla amb el nostre equip tècnic. Atenem de dilluns a divendres, de 8:00 a 17:00.
Trucar al 977 756 775 Escriure a comercial@epic.esPots ampliar informació a la nostra guia de manteniment informàtic per a empreses.
Preguntes freqüents
Puc fer servir ChatGPT a la meva empresa?
Sí, sempre que es faci amb regles: una eina aprovada, sense dades personals ni confidencials i amb una política clara que conegui tot l’equip.
Quines dades no he d’enganxar mai a ChatGPT?
Dades personals identificables de clients i empleats, com nom complet, DNI, adreça o telèfon, dades mèdiques, financeres o de localització, contractes, contrasenyes i informació confidencial de tercers.
ChatGPT fa servir les meves dades per entrenar els seus models?
En els plans Business i Enterprise, per defecte no. En els comptes personals depèn de l’opció «Millorar el model per a tothom», que es pot desactivar.
N’hi ha prou de contractar un pla d’empresa per complir el RGPD?
No. Ajuda, però l’empresa continua sent responsable de decidir quines dades es comparteixen i de revisar el contracte amb el proveïdor.
Què faig si ja he enganxat dades que no devia?
Avisa el teu responsable, elimina la conversa i valora amb un especialista si hi ha dades personals afectades, perquè pot ser obligatori notificar-ho a l’Agència Espanyola de Protecció de Dades en 72 hores.
La meva empresa necessita una política d’ús de la IA?