ChatGPT en la empresa: qué datos nunca debes pegar
Una persona de administración tiene prisa. Copia el contrato de un cliente, lo pega en ChatGPT y escribe: «resume esto y dime qué cláusulas son raras». Tarda veinte segundos y el resultado es muy bueno. Lo que no ha pensado es dónde acaba ese contrato, con el nombre del cliente, su dirección y los importes. La inteligencia artificial es una gran herramienta de trabajo, pero necesita reglas.
Según IBM, 2025
La IA «en la sombra» ya provoca brechas de seguridad.
20 % de las organizaciones sufrió una brecha por IA en la sombra, es decir, herramientas que los empleados usan sin autorización.
37 % es el porcentaje que tiene políticas para gestionar la IA o detectar su uso no autorizado.
No se trata de prohibir la IA, sino de usarla con reglas claras.
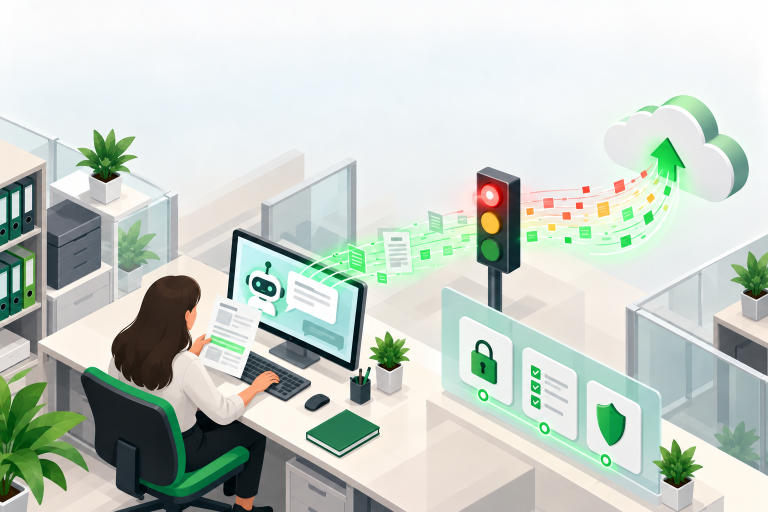
El semáforo de datos: qué pegar y qué no
Rojo: nunca
- Nombre completo, DNI, dirección o teléfono de clientes y empleados.
- Datos médicos, financieros o de localización.
- Contratos, condiciones comerciales y ofertas.
- Contraseñas, claves y accesos.
- Información confidencial de terceros.
Ámbar: con precaución
- Textos con datos sustituidos por nombres ficticios.
- Documentos internos no sensibles, solo con la herramienta aprobada por la empresa.
- Datos agregados que no permiten identificar a nadie.
Verde: sí puedes
- Redactar textos genéricos, correos tipo y plantillas.
- Pedir ideas, estructuras y listas de comprobación.
- Resumir información pública.
- Traducir textos sin datos sensibles.
- Aprender conceptos nuevos.
La Agencia Española de Protección de Datos aconseja no compartir datos personales como el nombre completo, la dirección, el teléfono o el DNI, ni información delicada como datos médicos, financieros, contractuales o de localización. En el ámbito laboral, insiste en respetar las políticas de seguridad de cada organización y en no introducir información interna ni datos de empleados o clientes en herramientas de IA.
Un mismo trabajo, dos formas de pedirlo
Mal
«Resume este contrato de [nombre real del cliente], con su DNI, su dirección y todos los importes, y dime qué cláusulas son raras.»
Bien
«Explícame qué cláusulas de penalización suelen considerarse atípicas en un contrato de suministro entre un Cliente A y un Proveedor B.»
¿Qué dice el RGPD?
Pegar datos personales de clientes o empleados en una herramienta externa equivale a compartirlos con un tercero. Eso exige una base legal, aplicar el principio de minimización, es decir, usar solo los datos imprescindibles, y, si el proveedor trata los datos por cuenta de tu empresa, un contrato de encargado del tratamiento. Además, si los datos se filtran, puede ser obligatorio notificarlo a la Agencia Española de Protección de Datos en un plazo de 72 horas.
Un error muy común
Que una herramienta no entrene con tus datos no significa que cumplas el RGPD. OpenAI indica que, por defecto, no usa para entrenar los datos de los planes Business y Enterprise, pero eso no sustituye a decidir qué datos se comparten ni a revisar el contrato.
Cuenta personal o plan de empresa: qué cambia
En las cuentas personales de ChatGPT, el uso de las conversaciones para mejorar el modelo se controla con la opción «Mejorar el modelo para todos»: si está desactivada, las nuevas conversaciones no se usan para entrenar. También existen los chats temporales, que se eliminan automáticamente y no se guardan en la memoria. En los planes Business, Enterprise y similares, los datos del área de trabajo no se utilizan para entrenar los modelos por defecto, los administradores controlan cuánto tiempo se conservan y las conversaciones eliminadas se retiran de los sistemas en un plazo de 30 días, salvo obligación legal.
La conclusión práctica es sencilla: para trabajar con la IA de forma habitual, conviene que la empresa elija una herramienta, la configure y se la dé al equipo. Que cada persona use su cuenta personal es justo lo que se llama IA en la sombra.
Política de uso de IA en una página: 6 reglas
¿Cómo puede ayudar Epic Solutions?
Epic Solutions es una empresa informática de Reus que presta servicio a pymes del Camp de Tarragona. Su servicio de mantenimiento incluye medidas para el cumplimiento del RGPD, análisis de vulnerabilidades, monitorización continua 24/7, doble factor de autenticación y copias de seguridad automatizadas. Antes de proponer nada, el equipo realiza un Diagnóstico IT Básico que revisa la infraestructura, la ciberseguridad y el RGPD, la gestión de la información y las posibilidades de mejora. Si quieres ordenar cómo se usan estas herramientas en tu empresa, consúltanos.
¿Sabes qué datos de tu empresa están pasando por herramientas de IA?
Habla con nuestro equipo técnico. Atendemos de lunes a viernes, de 8:00 a 17:00.
Llamar al 977 756 775 Escribir a comercial@epic.esPuedes ampliar información en nuestra guía de mantenimiento informático para empresas.
Preguntas frecuentes
¿Puedo usar ChatGPT en mi empresa?
Sí, siempre que se haga con reglas: una herramienta aprobada, sin datos personales ni confidenciales y con una política clara que conozca todo el equipo.
¿Qué datos no debo pegar nunca en ChatGPT?
Datos personales identificables de clientes y empleados, como nombre completo, DNI, dirección o teléfono, datos médicos, financieros o de localización, contratos, contraseñas e información confidencial de terceros.
¿ChatGPT usa mis datos para entrenar sus modelos?
En los planes Business y Enterprise, por defecto no. En las cuentas personales depende de la opción «Mejorar el modelo para todos», que se puede desactivar.
¿Basta con contratar un plan de empresa para cumplir el RGPD?
No. Ayuda, pero la empresa sigue siendo responsable de decidir qué datos se comparten y de revisar el contrato con el proveedor.
¿Qué hago si ya he pegado datos que no debía?
Avisa a tu responsable, elimina la conversación y valora con un especialista si hay datos personales afectados, porque puede ser obligatorio notificarlo a la Agencia Española de Protección de Datos en 72 horas.
¿Necesita mi empresa una política de uso de la IA?
Es muy recomendable. Según IBM, solo el 37 % de las organizaciones tiene políticas para gestionar la IA o detectar su uso no autorizado.